
Kepala UPT P3H UNU Pasuruan Pimpin Diskusi Kritis: Sinergi ARJUNU dan RJI Perkuat Jurnal dari Ancaman Siber dan Tata Kelola Data
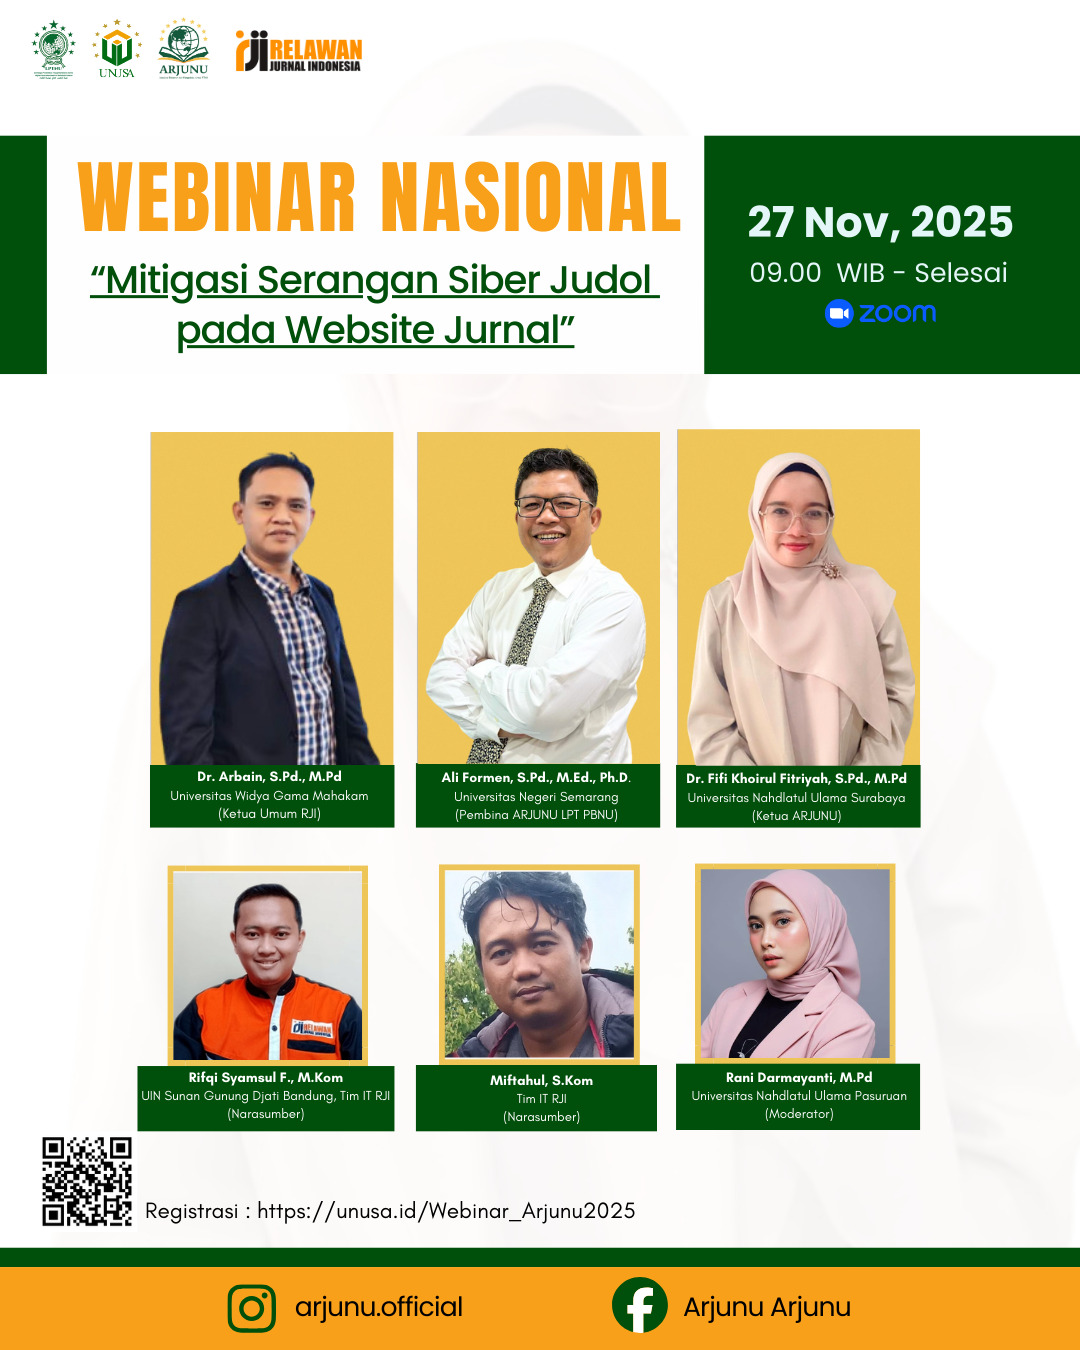
PASURUAN – UPT Pusat Pengembangan Publikasi dan Hak Kekayaan Intelektual (P3H) Universitas Nahdlatul Ulama (UNU) Pasuruan bersama Asosiasi Reliabilitas Jurnal Nusantara (ARJUNU) dan Relawan Jurnal Indonesia (RJI), sukses menyelenggarakan Webinar Nasional yang sangat penting bertajuk "Mitigasi Serangan Siber Judol pada Website Jurnal".
Acara kolaboratif ini bertujuan untuk menyadarkan pengelola jurnal bahwa ancaman cyber—khususnya insersi konten Judi Online (Judol)—telah menjadi isu serius yang secara langsung memengaruhi proses Akreditasi Nasional dan integritas data kelembagaan.
👥 Peran Strategis Moderator: Mengaitkan Siber dengan Risiko Kelembagaan
Webinar dibuka secara resmi oleh pihak penyelenggara, yang kemudian dilanjutkan dengan pemanduan diskusi inti yang strategis oleh Rani Darmayanti, M.Pd., Kepala UPT P3H UNU Pasuruan, yang bertindak sebagai moderator.
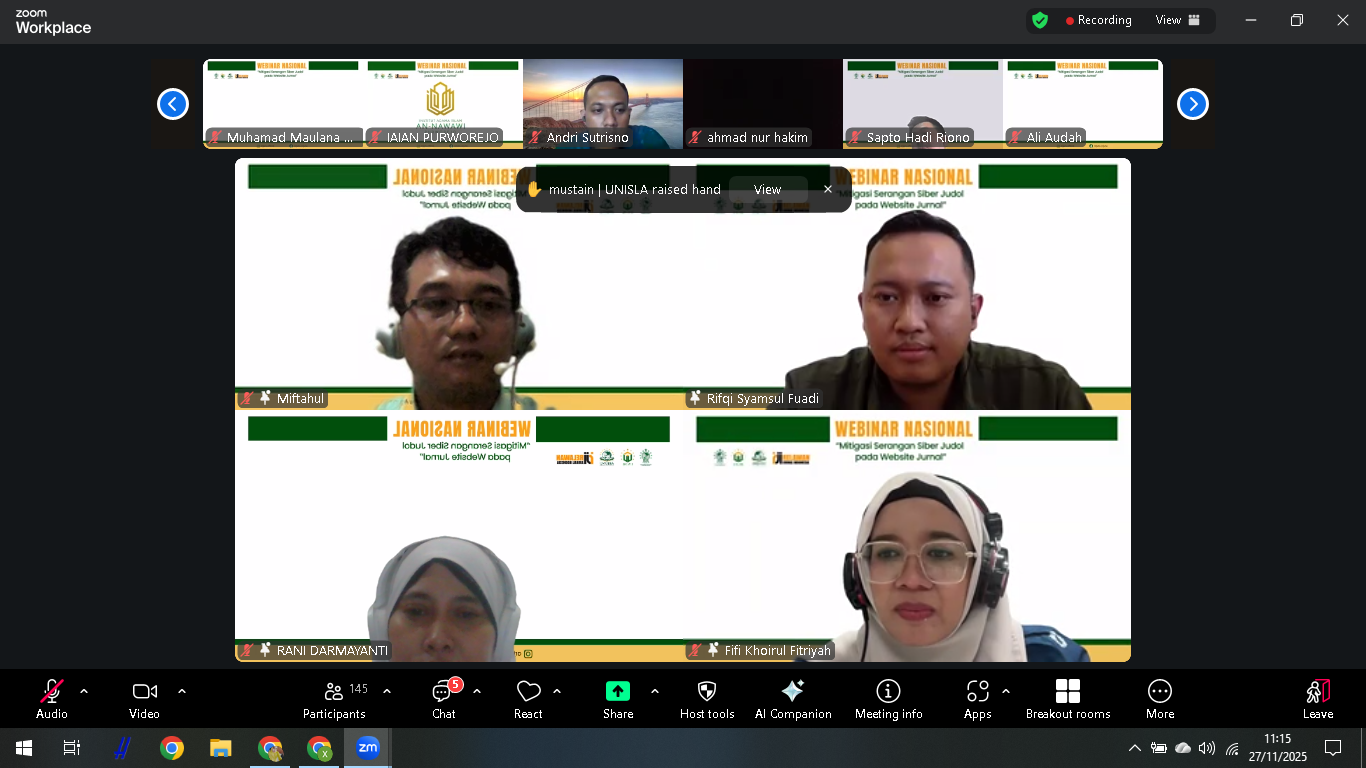
Mengawali sesi, Rani Darmayanti secara khusus menyampaikan terima kasih dan salam hangat. "Terima kasih kepada Bu Atika [dari UNUSIDA], dan salam hangat untuk Bapak/Ibu Narasumber, Pak Rifqi Syamsul Fuadi dan Pak Miftahul, serta seluruh peserta," ucap Rani Darmayanti saat membuka sesi moderasi.
Ia kemudian menegaskan konsep "The Bridge Builder", yaitu menjembatani kesenjangan antara masalah teknis siber dengan tantangan tata kelola di tingkat kelembagaan. Beliau menyoroti bahwa dampak serangan siber seringkali diikuti prosedur pemulihan data yang kurang terkoordinasi, yang sangat memengaruhi kelancaran proses Akreditasi yang krusial dan mendesak.
🔑 Sesi 1: Diagnosis dan Ancaman End-of-Life OJS 2
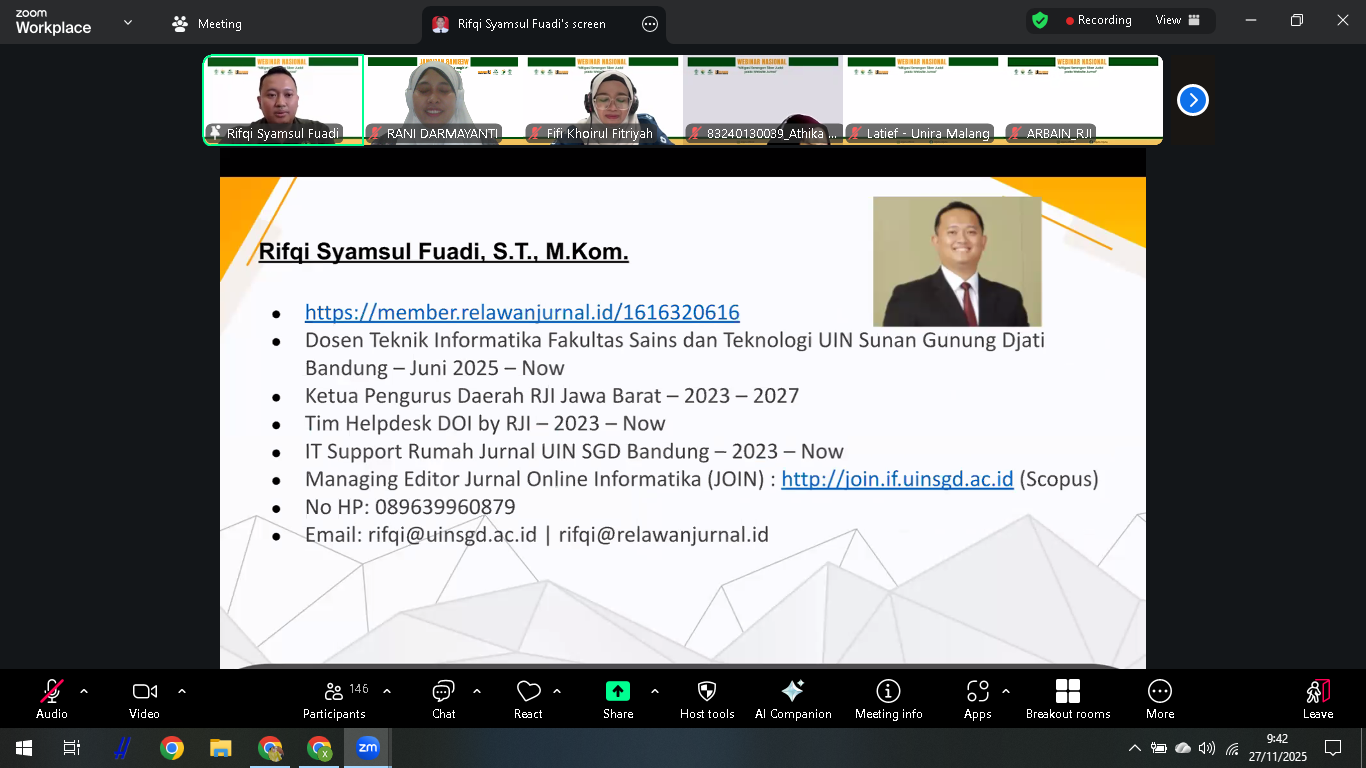
Sesi pemaparan pertama diisi oleh Rifqi Syamsul Fuadi, S.T., M.Kom. (Ahli Keamanan Siber dan Tim IT RJI). Ia memberikan diagnosis yang sangat penting terkait kerentanan aplikasi Open Journal Systems (OJS).
Poin-poin diagnosis ancaman:
OJS 2 End-of-Life: Rifqi mendesak pengelola jurnal yang masih menggunakan OJS 2 untuk segera melakukan migrasi, karena versi tersebut tidak lagi didukung dan sangat rentan dieksploitasi, terutama oleh serangan Brute Force dan Credential Stuffing.
File Upload Vulnerability: Kerentanan ini memungkinkan hacker menyisipkan script berbahaya (backdoor shell) untuk mengambil alih kontrol server dan data jurnal. Hal ini didemonstrasikan melalui tampilan indeks file di folder temporary webinar yang menunjukkan adanya file-file mencurigakan berformat
.php.Dampak Jurnal Cloning: Kerugian tidak hanya terbatas pada website down, tetapi juga merusak reputasi dan memicu kegagalan Akreditasi SINTA akibat hilangnya integritas data historis jurnal.
Diskusi teknis juga terjadi di kolom chat, di mana Rifqi menyarankan penggunaan versi OJS 3 yang stabil (LTS) seperti OJS 3.3.0.22, sembari menunggu versi LTS berikutnya, sebagai langkah mitigasi awal yang efektif.
🛡️ Sesi 2: Arsitektur Defense in Depth dan Kewajiban Backup Mandiri
Sesi pemaparan kedua dibawakan oleh Miftahul, S.Kom. (Linux Server Administrator RJI), yang fokus pada strategi arsitektur pertahanan dari sisi server dan keberlanjutan data. Miftahul memberikan peringatan keras terhadap risiko fatal penggunaan Shared Hosting.
Poin-poin kunci strategi arsitektural:
Isolasi Server: Jurnal harus beralih ke lingkungan terisolasi (seperti VPS atau Docker) untuk menerapkan arsitektur Defense in Depth (pertahanan berlapis), termasuk penggunaan WAF (Web Application Firewall) dan Firewall.
Kontrol Penuh Data: Praktik mengandalkan jasa hosting yang solusinya hanya "hapus dan restore" dinilai sangat berbahaya, seperti yang terlihat pada slide materi yang menjelaskan pentingnya memiliki full backup terakhir sebelum melakukan restore. Miftahul menekankan bahwa pengelola jurnal wajib memiliki prosedur Backup Mandiri yang teruji.
Pengelolaan Akses Kritis: Penentuan siapa yang idealnya memegang akses Root Server, Database, dan File Manager adalah langkah krusial untuk menjamin keamanan. Demonstrasi akses ke File Manager juga diperlihatkan untuk menekankan pentingnya kontrol penuh.
❓ Sesi Q&A: Penentuan Pemegang Kunci Super Admin
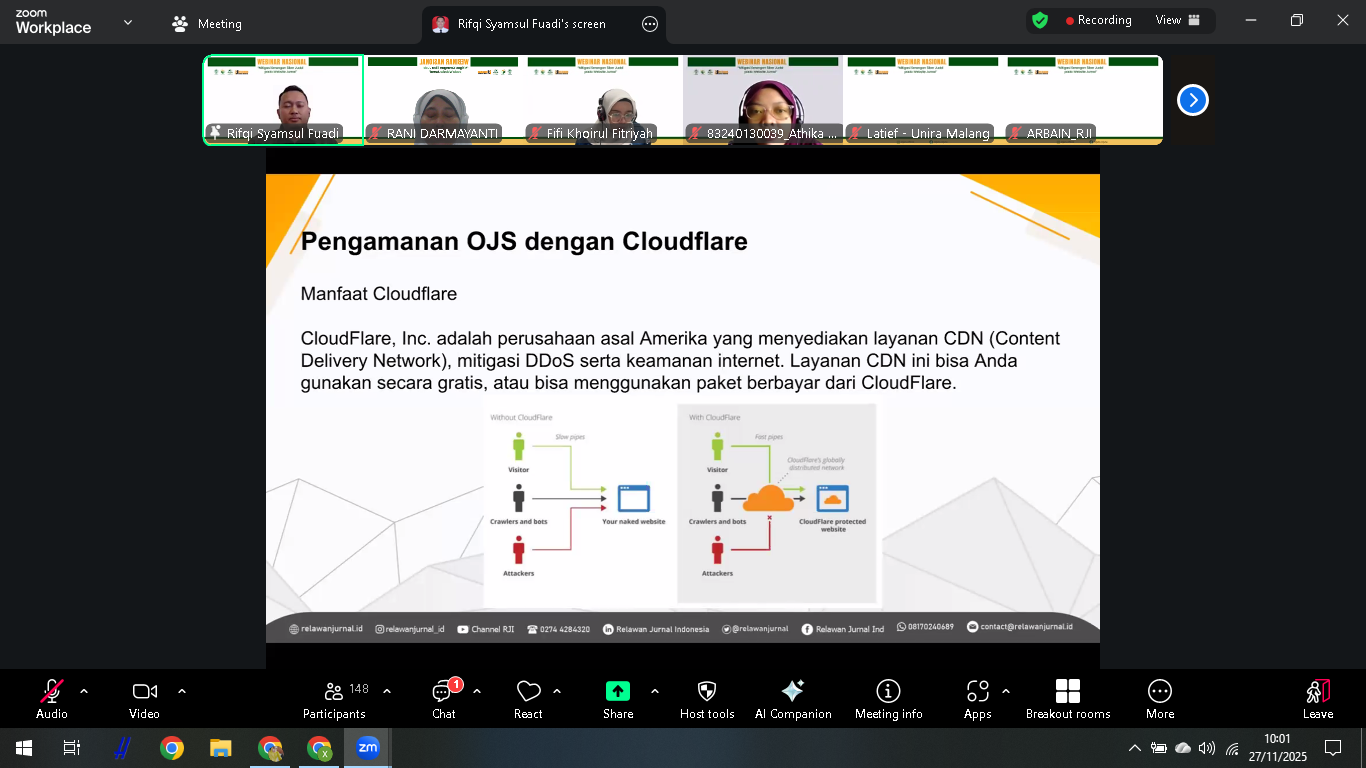
Sesi diskusi yang dipimpin Rani Darmayanti membahas isu tata kelola kelembagaan, yaitu pembagian tanggung jawab yang sering tumpang tindih (overlapping).
Pemisahan Tugas: Disimpulkan bahwa EIC (Editor-in-Chief) harus fokus pada kebijakan dan substansi, sementara konfigurasi server dan database wajib diserahkan kepada Tim IT internal/spesialis yang berdedikasi.
Wewenang Akun Kritis: Ditekankan pula pentingnya menentukan pemegang kewenangan tunggal untuk akun Super Admin OJS. Hal ini untuk memastikan akuntabilitas dan meminimalisir risiko penghapusan data sepihak, terutama yang disebabkan oleh individu yang berpotensi resign.
✅ Penutup dan Apresiasi dari UPT P3H UNU Pasuruan
Di akhir acara, Rani Darmayanti, M.Pd., Kepala UPT P3H UNU Pasuruan menyampaikan kesimpulan yang menjadi takeaway utama bagi peserta.
"Dari diskusi komprehensif ini, jelas bahwa Mitigasi Siber adalah kombinasi harmonis antara Penguatan Teknologi (Patching, Arsitektur Isolasi) dan yang terpenting, Tata Kelola Kelembagaan yang Jelas (delegasi tugas dan kontrol akses server). Harapannya, tidak ada lagi editor yang harus bingung mencari tim IT, karena sistem dan kebijakan kita sudah berjalan sinergis," tutup Rani.
Webinar ini diharapkan menjadi tonggak penting bagi seluruh pengelola jurnal, khususnya di lingkungan PTNU, dalam membangun pertahanan digital yang kuat dan berkelanjutan, demi menjamin integritas data ilmiah Indonesia.
Kategori: UPT P3H, Webinar, Keamanan Siber Tags: Mitigasi Siber, Judol, Jurnal OJS, Akreditasi SINTA, RJI, ARJUNU, Keamanan Jurnal, Hardening Server, UNU Pasuruan | |||
Lampiran | |||
|
